Tak. SDS Manager obsługuje logowanie jednokrotne (SSO) przez SAML, na przykład z Microsoft Entra ID (Azure AD) lub Okta. Pracownicy logują się wtedy za pomocą konta firmowego: na stronie logowania klikają Zaloguj się przez Enterprise SSO.
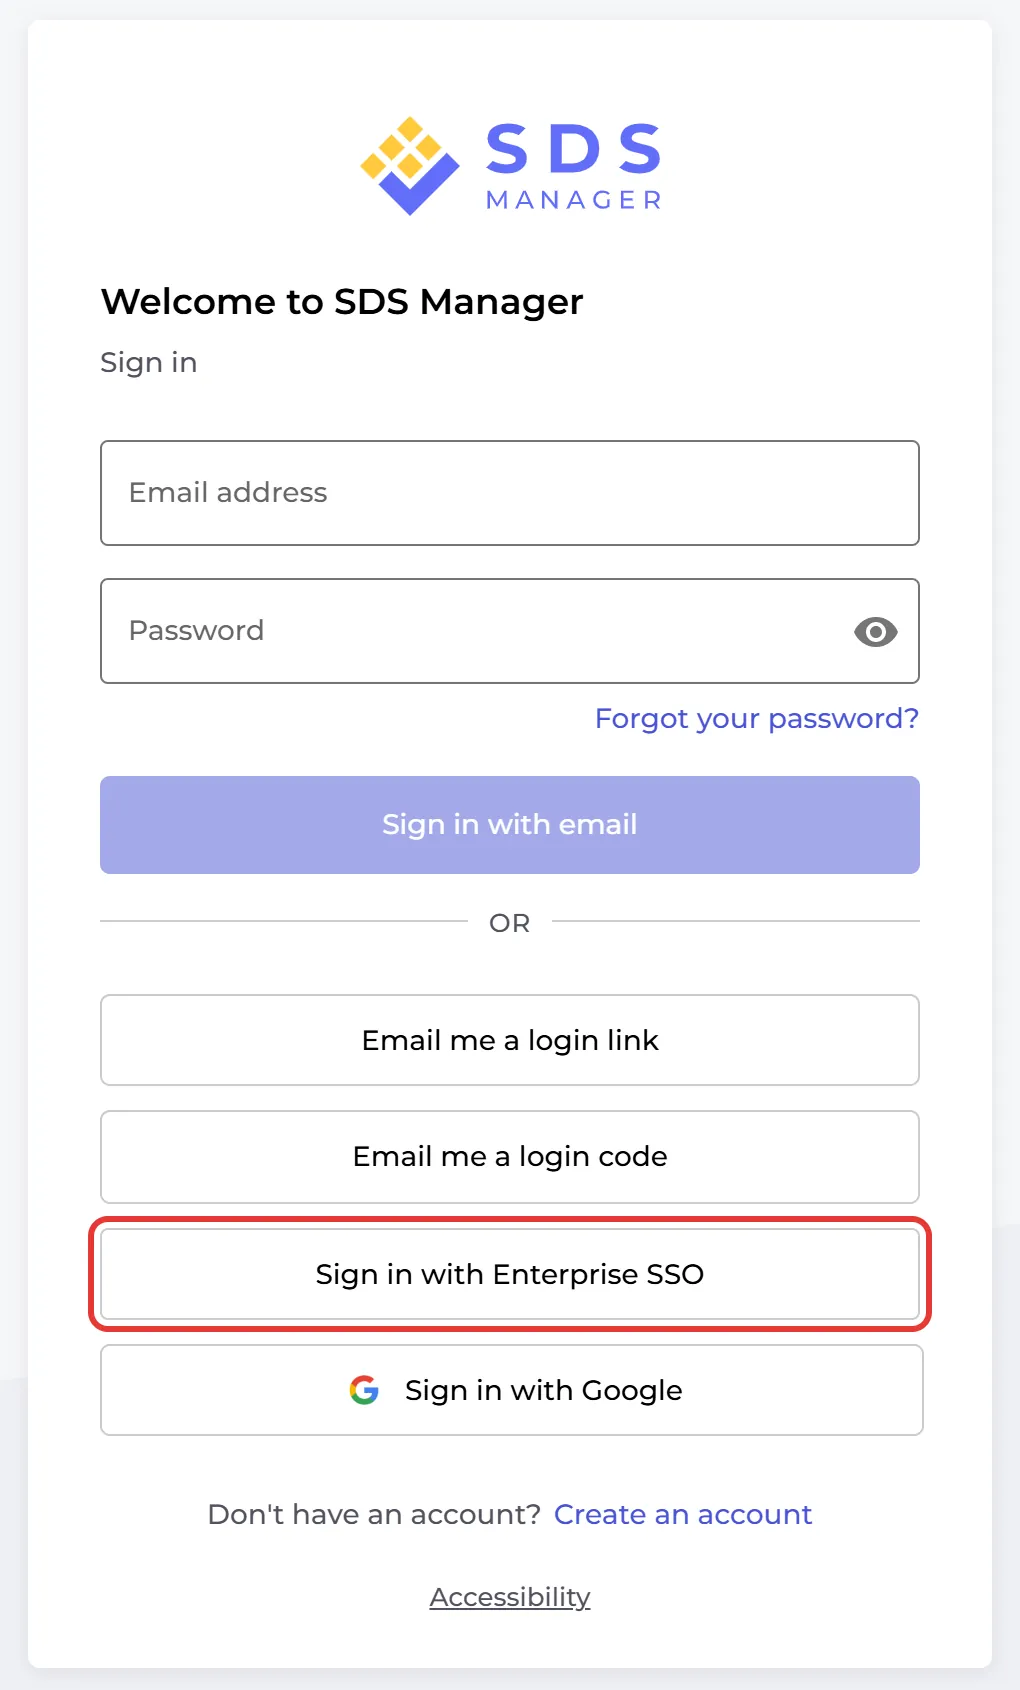
Właściciel konta konfiguruje SSO w Ustawienia → Single Sign-On (SSO), korzystając z dokumentu metadanych federacji i identyfikatora aplikacji (klienta) od dostawcy tożsamości. Tam też wybierasz:
- Włącz dla użytkowników: włącz SSO dla swoich użytkowników.
- Automatycznie twórz nowych użytkowników z rolą: pracownik, który po raz pierwszy zaloguje się przez SSO, otrzyma konto użytkownika z wybraną przez Ciebie rolą, na przykład Personel.
- Przypisz rolę od dostawcy tożsamości: pobieraj rolę użytkownika od dostawcy tożsamości.
Instrukcja krok po kroku dla Microsoft: Jak skonfigurować logowanie jednokrotne (SSO) z Microsoft Azure?
SSO to dodatkowa subskrypcja. Skontaktuj się z nami, aby włączyć ją na Twoim koncie.