Sí. SDS Manager admite el inicio de sesión único (SSO) con SAML, por ejemplo con Microsoft Entra ID (Azure AD) u Okta. Así, sus empleados inician sesión con su cuenta de la empresa: en la página de inicio de sesión hacen clic en Iniciar sesión con Enterprise SSO.
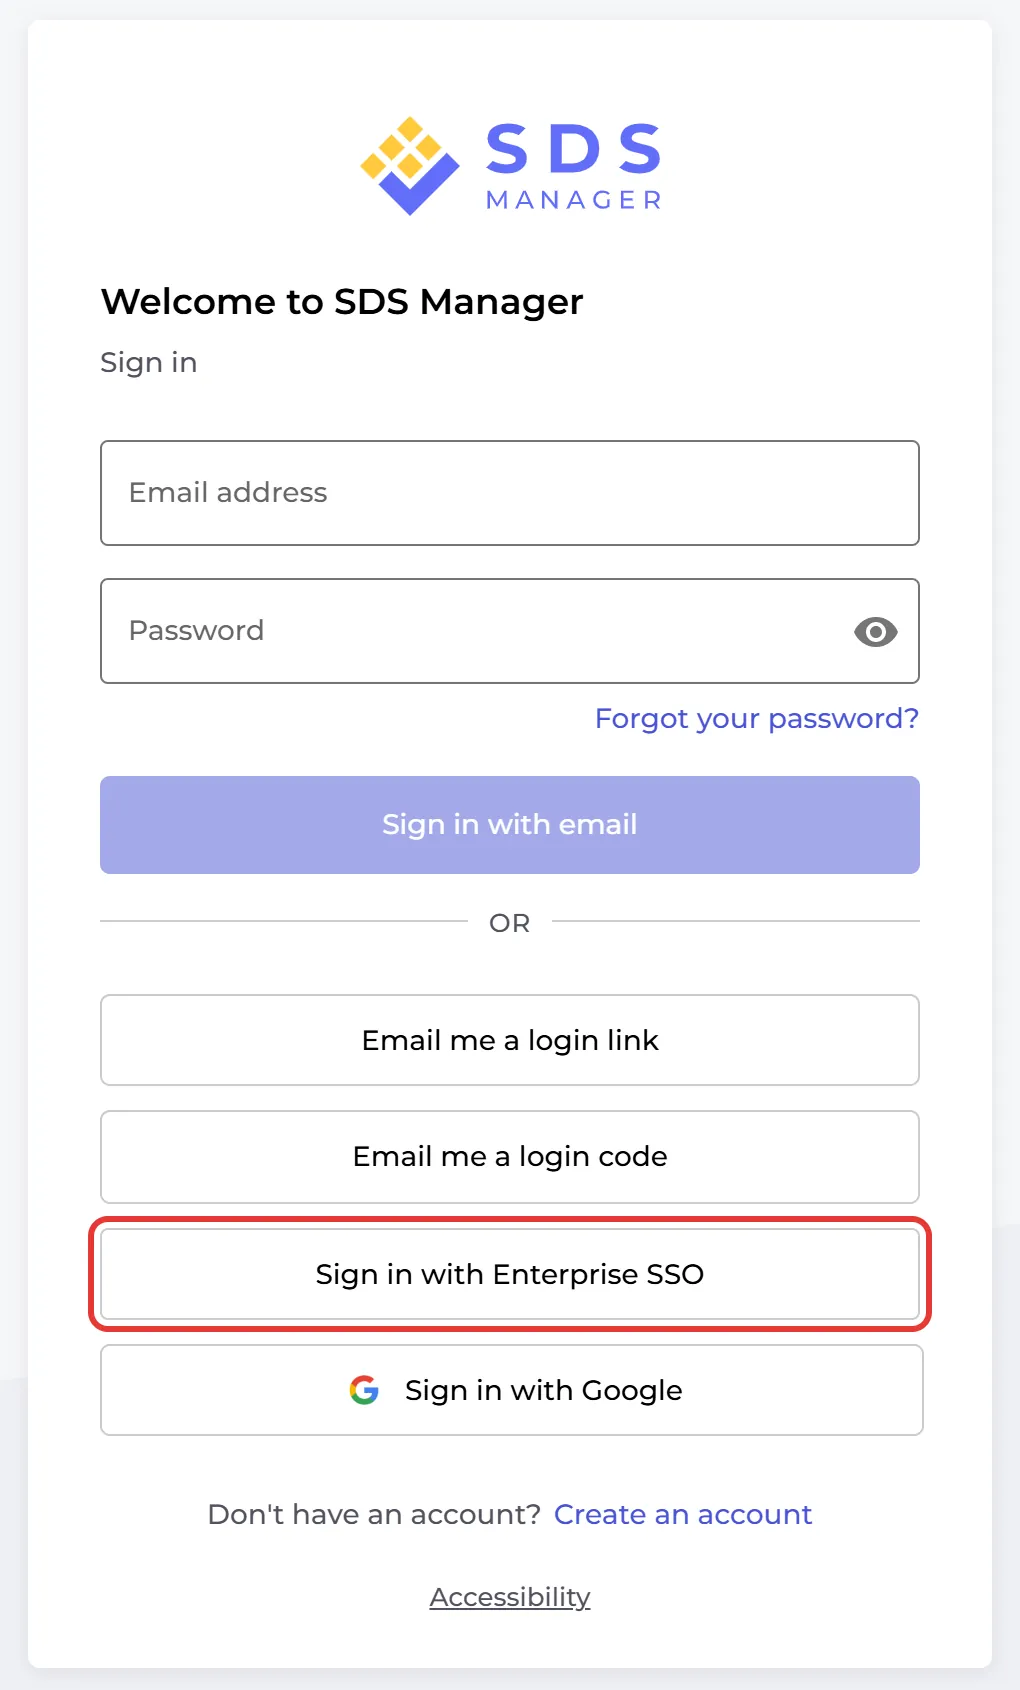
El propietario de la cuenta configura el SSO en Ajustes → Single Sign-On (SSO), con el documento de metadatos de federación y el ID de la aplicación (cliente) de su proveedor de identidad. Allí también elige:
- Habilitar para usuarios: activa el SSO para sus usuarios.
- Crear automáticamente nuevos usuarios con un rol: un empleado que inicia sesión con SSO por primera vez obtiene una cuenta de usuario con el rol que usted elija, por ejemplo Personal.
- Asignar rol desde el proveedor de identidad: toma el rol del usuario de su proveedor de identidad.
Guía paso a paso para Microsoft: ¿Cómo configurar el inicio de sesión único (SSO) con Microsoft Azure?
El SSO es una suscripción adicional. Contáctenos para activarlo en su cuenta.